 fitri-handayani
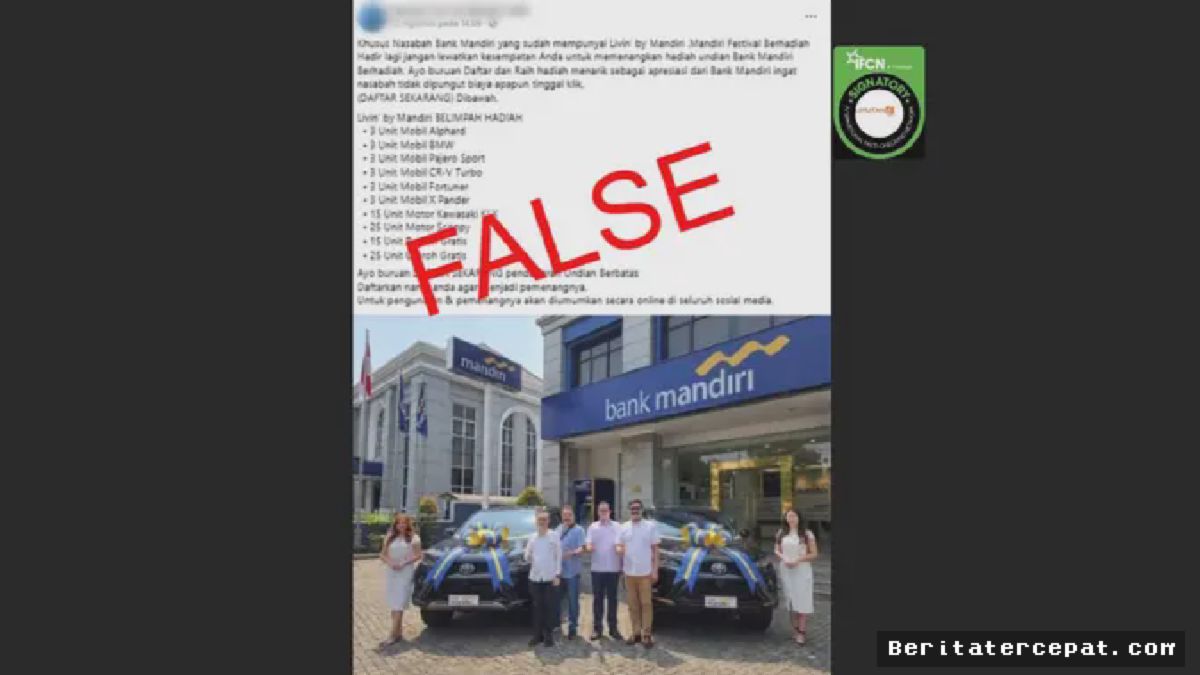
Beredarnya tautan pendaftaran undian berhadiah yang mencatut nama PT Bank Mandiri (Persero) Tbk kembali marak di berbagai platform media sosial. Penelusuran cek fakta mengungkap bahwa informasi tersebut merupakan modus kejahatan siber berbasis phishing yang dirancang untuk mengelabui nasabah dan menguras saldo rekening korban.
Unggahan yang beredar luas di media sosial, khususnya Facebook, menampilkan materi promosi menyerupai pengumuman resmi bank dengan iming-iming hadiah mewah, seperti mobil, logam mulia, hingga uang tunai bernilai ratusan juta rupiah. Pengguna diarahkan untuk menekan tombol atau tautan pendaftaran yang mengarah ke situs web tiruan.
Kronologi dan Modus Operandi Kejahatan Siber
Penyebaran tautan berbahaya ini terpantau memanfaatkan fitur iklan berbayar di media sosial guna menjangkau target korban secara masif. Berdasarkan hasil analisis forensik digital terhadap tautan palsu tersebut, tahapan modus pelaku dapat diuraikan sebagai berikut:
- Penyebaran Materi Iklan: Pelaku membuat akun media sosial palsu menyerupai akun resmi Bank Mandiri dan mengunggah poster program "Gebyar Undian" fiktif.
- Pengalihan ke Situs Palsu: Korban yang tertarik diarahkan menuju domain tidak resmi yang tampilan visualnya meniru laman pendaratan (landing page) resmi perbankan.
- Pencurian Data Sensitif: Korban diminta mengisi formulir data pribadi secara lengkap, mulai dari nomor kartu debit/kredit, tanggal kedaluwarsa kartu, kode CVV/CVC, nomor telepon, hingga User ID Livin' by Mandiri.
- Pengambilan Kode OTP: Pada tahap akhir, sistem pelaku meminta kode One-Time Password (OTP) yang dikirimkan melalui SMS ke ponsel korban untuk mengonfirmasi transaksi ilegal pembobolan rekening.
Klarifikasi Resmi Pihak Bank Mandiri
Bank Mandiri secara konsisten menegaskan bahwa program undian resmi hanya diumumkan melalui saluran komunikasi terverifikasi milik korporasi. Segala bentuk program yang meminta pengisian data sensitif perbankan dipastikan sebagai upaya penipuan.
"Bank Mandiri tidak pernah meminta nasabah untuk memberikan data rahasia seperti PIN, kode OTP, password, atau CVV/CVC kartu melalui pesan singkat, telepon, maupun tautan di situs tidak resmi. Seluruh informasi program resmi hanya disampaikan via kanal resmi perseroan," demikian pernyataan resmi Bank Mandiri.
Nasabah diimbau untuk selalu memeriksa keaslian alamat domain situs web yang dikunjungi. Situs resmi Bank Mandiri menggunakan domain www.bankmandiri.co.id serta akun media sosial resmi yang memiliki tanda centang biru (terverifikasi).
Langkah Pencegahan dan Mitigasi bagi Nasabah
Untuk mengantisipasi risiko kerugian finansial akibat kejahatan siber ini, para pengguna layanan digital banking disarankan menerapkan protokol keamanan berikut:
- Jangan Klik Tautan Mencurigakan: Hindari membuka tautan singkat (shortlink) atau domain asing yang menjanjikan hadiah instan.
- Jaga Kerahasiaan Data: Jangan pernah membagikan kode OTP, PIN, atau 3 angka CVV di balik kartu kepada siapa pun, termasuk pihak yang mengaku sebagai pegawai bank.
- Verifikasi Langsung ke Mandiri Call: Hubungi kontak resmi Mandiri Call 14000 apabila menerima penawaran program yang meragukan.
- Blokir Rekening Segera: Jika terlanjur memasukkan data pribadi pada laman palsu, segera lakukan pemblokiran kartu dan akses Livin' by Mandiri melalui aplikasi atau layanan pelanggan.











Comments (0)